Simulateur de phishing
Combien de vos collaborateurs cliqueraient aujourd’hui ?
Des simulations de phishing par e-mail, gérées par nos soins, pour mesurer votre risque humain réel et le réduire grâce à la formation.
Simulation de phishing pour les entreprises, gérée de bout en bout
Demander une démoElle vous donne la ligne de base réelle de votre risque humain : combien de personnes cliquent et lesquelles, pour savoir où former en priorité.
Modèles réalistes
Des e-mails qui imitent les usurpations habituelles de banques, de services cloud ou de fournisseurs connus.
Segmentation par groupes
Lancez des campagnes à toute l’entreprise ou à des segments : par service, par niveau de risque ou selon les résultats précédents.
Indicateurs en temps réel
Taux d’ouverture, clics et données saisies dans un tableau de bord clair, par campagne.
Formation immédiate
Quand une personne tombe dans le piège, elle reçoit sur le moment un message pédagogique avec les signaux qu’elle aurait dû détecter.
Gestion complète
Nous nous occupons de chaque campagne de bout en bout, et votre équipe IT n’a rien à configurer ni à maintenir.
Rapports pour la direction
Des rapports au format PDF pour la direction, le CISO ou les comités de sécurité, avec l’évolution du risque humain dans le temps.
100 % éthique et contrôlé
Toutes les simulations sont réalisées avec le consentement et la supervision de la direction. Les données des collaborateurs sont protégées et ne sont jamais utilisées en dehors de l’environnement de formation.
Simulations de phishing par e-mail, gérées par notre équipe.
Comment nous menons chaque campagne
Nous concevons, lançons et mesurons les campagnes ; vous recevez les preuves et l’amélioration du risque.
Nous mesurons
La simulation révèle votre ligne de base réelle : qui ouvre, qui clique et qui saisit ses données, personne par personne.
Nous sensibilisons
Dès qu’une personne tombe dans le piège, elle voit une page pédagogique qui lui explique sur le moment les signaux qu’elle aurait dû détecter.
Nous rendons compte
Des rapports pour la direction et techniques par campagne : taux d’ouverture, de clic et de saisie, avec un détail par type d’attaque.
Nous réduisons dans le temps
Nous suivons la tendance du risque de campagne en campagne, y compris la récidive, pour voir comment l’exposition diminue.
Comment démarrer
Vous nous transmettez votre liste de collaborateurs
Entreprise, services et e-mails. Vous n’avez rien à configurer ni à maintenir : le service est géré.
Nous concevons la simulation sur mesure
E-mail leurre, page factice et page de sensibilisation, ajustés à votre secteur et à des marques que vos équipes reconnaissent.
Nous programmons et lançons la campagne
En une fois ou de façon échelonnée dans une plage horaire et des jours ouvrés, dans votre fuseau horaire ; à toute l’entreprise, par services ou à des personnes précises.
Nous mesurons, sensibilisons et rendons compte
Nous suivons la remise, l’ouverture, le clic et les données saisies par collaborateur ; la personne qui tombe dans le piège voit une page pédagogique sur le moment ; et vous recevez des rapports avec l’évolution du risque et la récidive.
Questions fréquentes
Quel type de simulations réalisez-vous ?
Des campagnes de phishing par e-mail, réalistes et contrôlées. Notre équipe les conçoit, les lance et en assure le suivi pour vous.
Cela représente-t-il une charge de travail pour mon équipe IT ?
Non. Il s’agit d’un service géré de bout en bout ; votre équipe n’a rien à configurer ni à maintenir.
Que mesure-t-on dans chaque campagne ?
Le taux d’ouverture, les clics et les données saisies, ainsi que l’évolution du risque humain dans le temps.
Que se passe-t-il lorsqu’une personne tombe dans la simulation ?
Elle reçoit sur le moment un message pédagogique qui lui explique les signaux qu’elle aurait dû détecter.
Est-ce éthique et respectueux de la vie privée ?
Oui. Les simulations sont réalisées avec le consentement et la supervision de la direction, et les données des collaborateurs ne sont utilisées qu’au sein de l’environnement de formation.
Les résultats du phishing sont-ils reliés à la formation ?
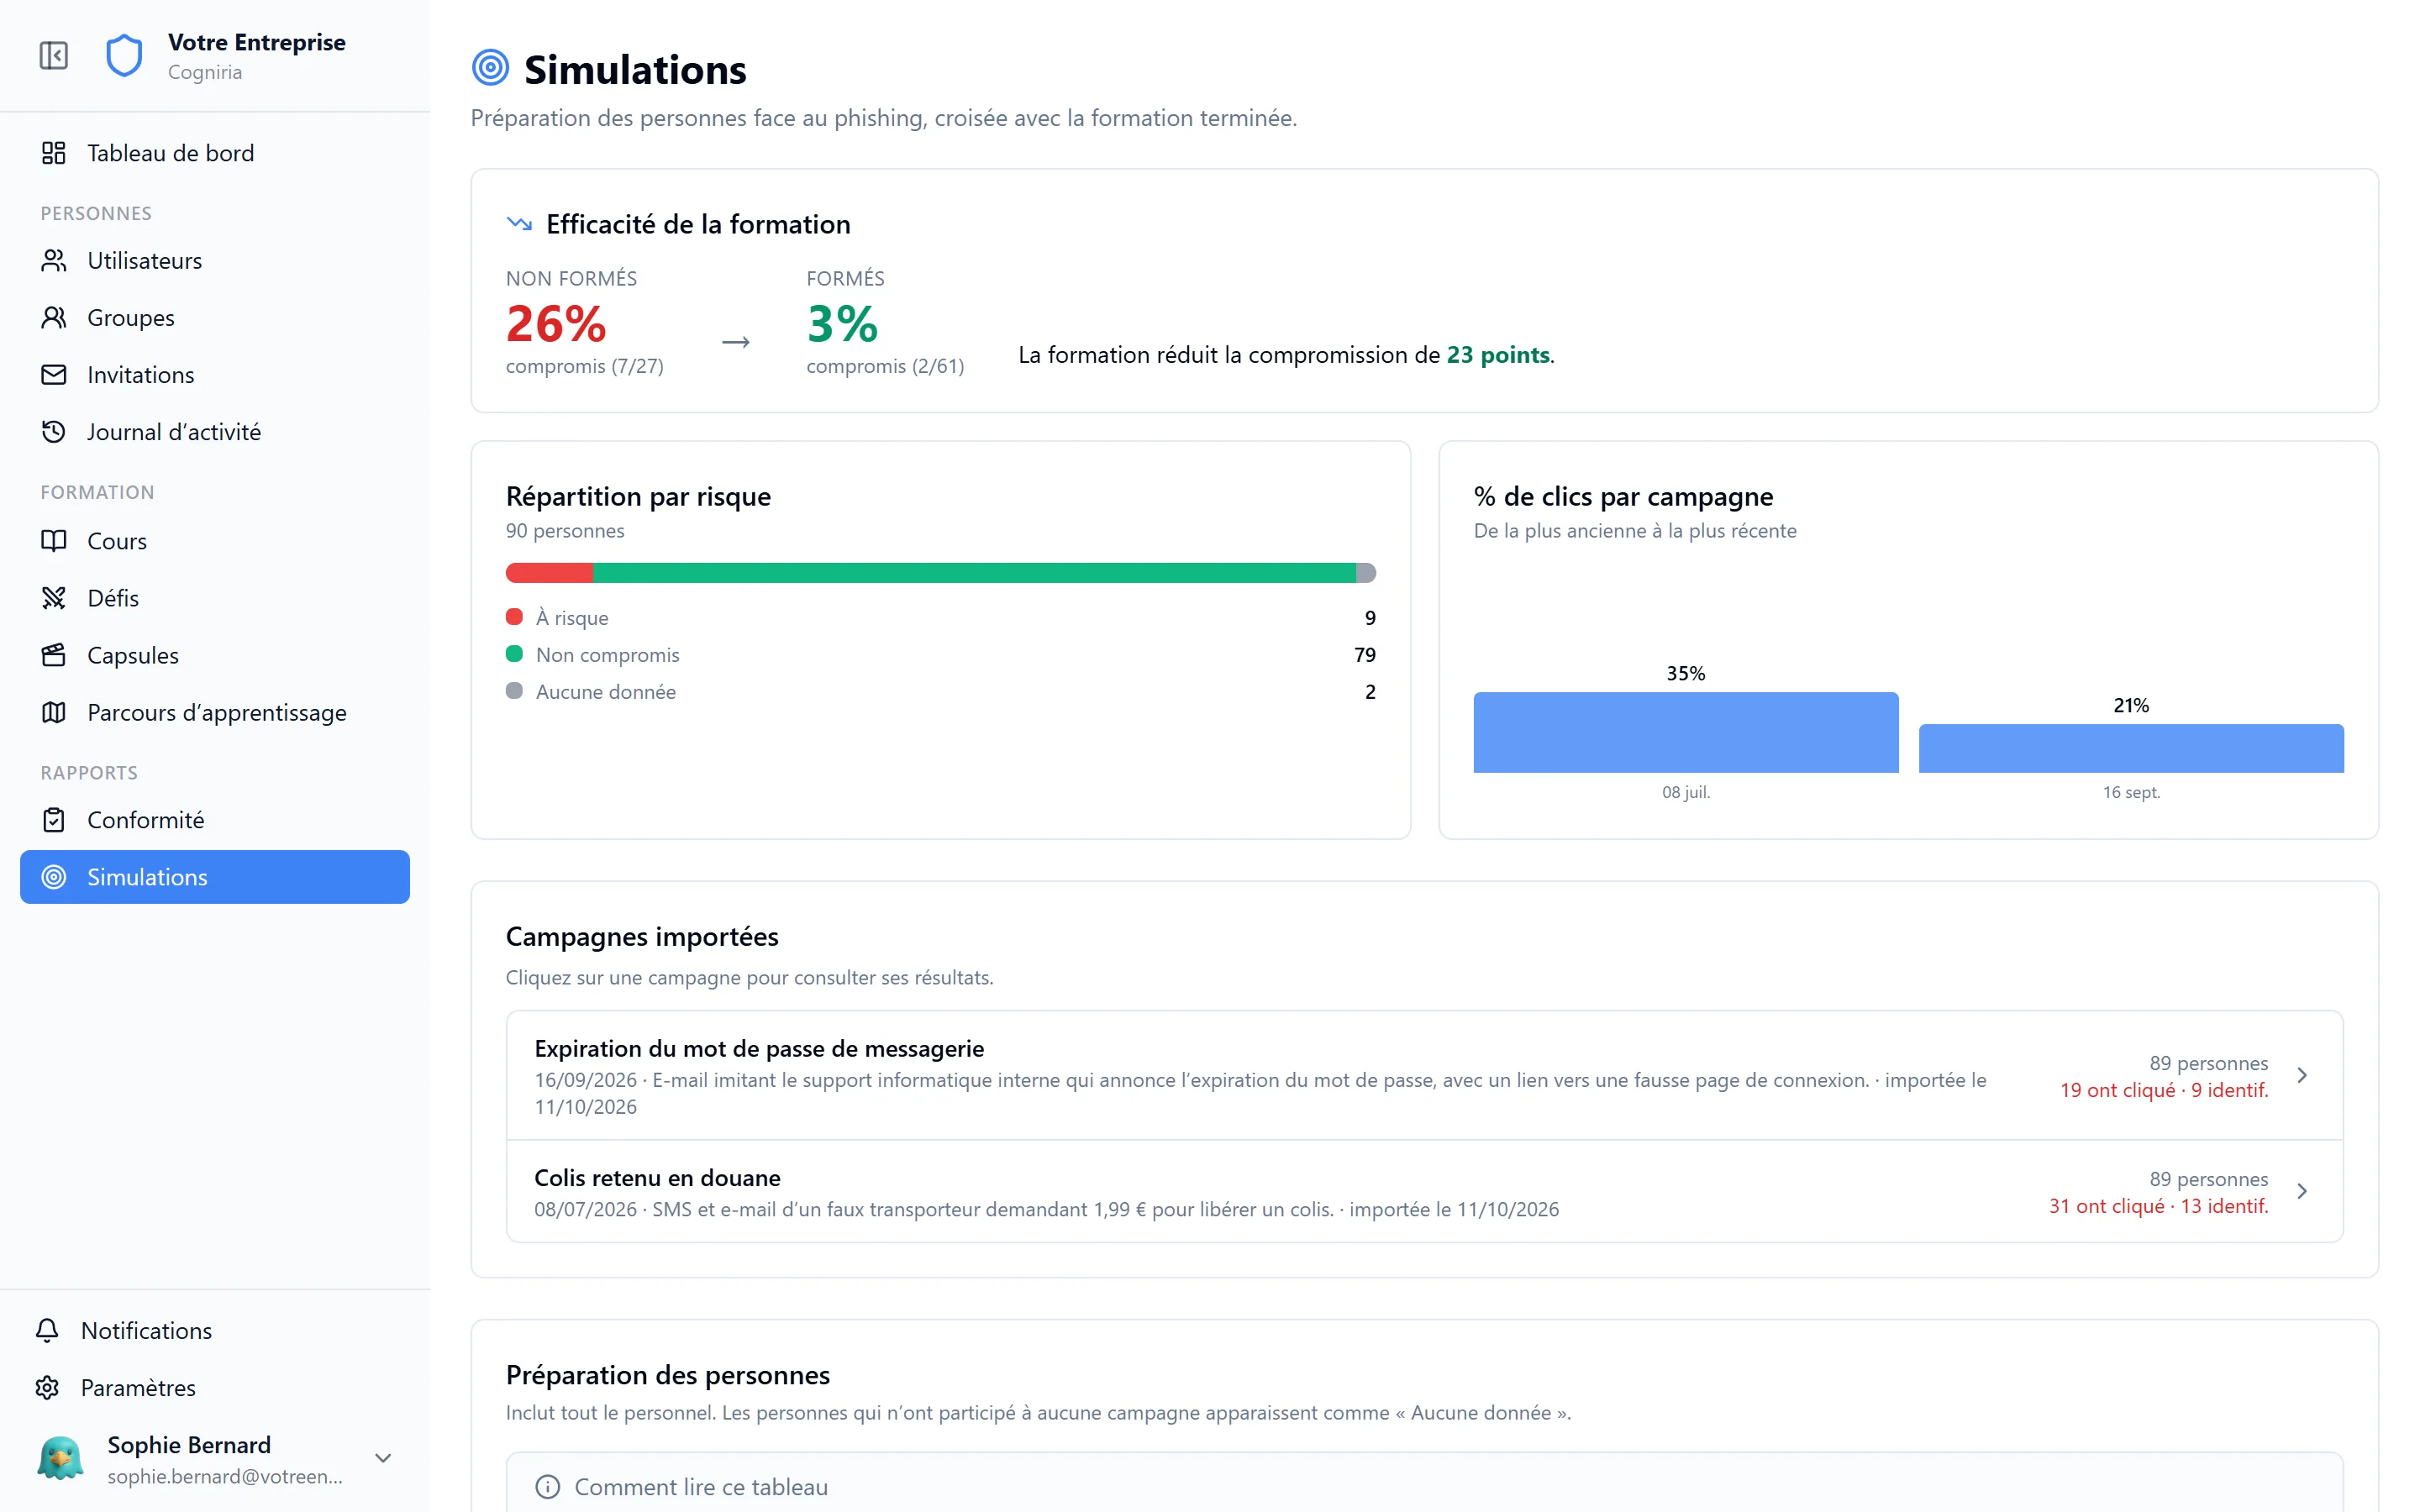
Oui. Après chaque campagne, nous chargeons ses résultats dans la plateforme de formation de votre entreprise. Dans la section Simulations, vous voyez qui a cliqué et qui a saisi ses identifiants, le niveau de risque de chaque personne et dans quelle mesure ce risque baisse chez celles qui ont suivi la formation. De là, vous attribuez en un clic des cours de renforcement aux personnes piégées, qui sont prévenues immédiatement. C’est vous qui décidez de l’attribution : elle n’est pas automatique.
Demandez une démo
Une session de 20 à 30 minutes. Nous vous contactons en moins de 24 heures ouvrées.
Lors de la démo, vous verrez…
- Le rapport de conformité en direct
- Le catalogue de cours avec audio
- Une campagne de phishing gérée
- Comment les preuves sont exportées
[email protected]